Tin tặc khai thác Zero-Day trong bộ định tuyến cnPilot để triển khai botnet DDoS AIRASHI
Các tác nhân đe dọa đang khai thác lỗ hổng bảo mật zero-day chưa xác định trong bộ định tuyến cnPilot của Cambium Networks để triển khai một biến thể của botnet AISURU có tên là AIRASHI nhằm thực hiện các cuộc tấn công từ chối dịch vụ phân tán (DDoS).
Theo QiAnXin XLab, các cuộc tấn công đã lợi dụng lỗ hổng bảo mật này kể từ tháng 6 năm 2024. Các chi tiết bổ sung về những thiếu sót này đã được giữ kín để ngăn chặn việc lạm dụng thêm.
Một số lỗ hổng khác được botnet từ chối dịch vụ phân tán (DDoS) sử dụng bao gồm CVE-2013-3307 , CVE-2016-20016 , CVE-2017-5259 , CVE-2018-14558 , CVE-2020-25499 , CVE-2020-8515 , CVE-2022-3573 , CVE- 2022-40005 , CVE \-2022-44149 , CVE-2023-28771 , cũng như những lỗ hổng ảnh hưởng đến camera IP AVTECH, đầu ghi hình DVR LILIN và thiết bị TVT Thâm Quyến.[](https://nvd.nist.gov/vuln/detail/CVE-2022-40005)[](https://nvd.nist.gov/vuln/detail/CVE-2022-44149)[](https://nvd.nist.gov/vuln/detail/cve-2023-28771)
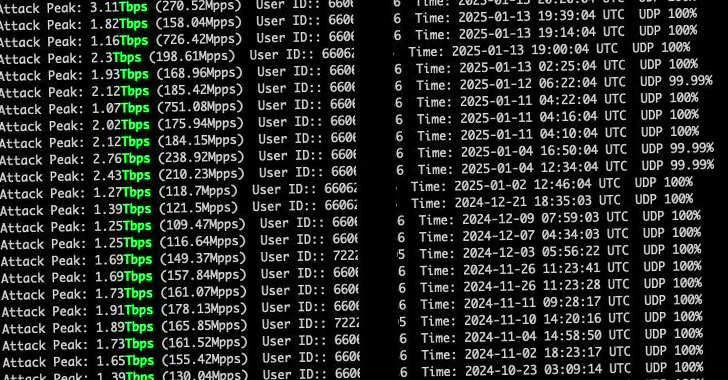
"Nhà điều hành AIRASHI đã đăng kết quả kiểm tra khả năng DDoS của họ trên Telegram", XLab cho biết. "Từ dữ liệu lịch sử, có thể thấy khả năng tấn công của botnet AIRASHI vẫn ổn định ở mức khoảng 1-3 Tbps".

Phần lớn các thiết bị bị xâm phạm nằm ở Brazil, Nga, Việt Nam và Indonesia, trong đó Trung Quốc, Hoa Kỳ, Ba Lan và Nga trở thành mục tiêu chính của nhóm phần mềm độc hại này.
AIRASHI là một biến thể của botnet AISURU (hay còn gọi là NAKOTNE) trước đó đã được công ty an ninh mạng đánh dấu vào tháng 8 năm 2024 liên quan đến một cuộc tấn công DDoS nhắm vào Steam cùng thời điểm ra mắt trò chơi _Black Myth: Wukong_ .
Một mạng botnet được cập nhật thường xuyên, các biến thể được chọn của AIRASHI cũng được phát hiện tích hợp chức năng proxyware, cho thấy rằng những kẻ đe dọa có ý định mở rộng dịch vụ của chúng ngoài việc tạo điều kiện cho các cuộc tấn công DDoS.
AISURU được cho là đã tạm dừng các hoạt động tấn công vào tháng 9 năm 2024, nhưng lại xuất hiện trở lại một tháng sau đó với các tính năng được cập nhật (được gọi là kitty) và được làm mới lần thứ hai vào cuối tháng 11 (hay còn gọi là AIRASHI).
"Mẫu mèo bắt đầu lan truyền vào đầu tháng 10 năm 2024", XLab lưu ý. "So với các mẫu AISURU trước đó, nó đã đơn giản hóa giao thức mạng. Đến cuối tháng 10, nó bắt đầu sử dụng proxy SOCKS5 để giao tiếp với máy chủ C2".
Ngược lại, AIRASHI có ít nhất hai hương vị khác nhau -
- AIRASHI-DDoS (lần đầu tiên được phát hiện vào cuối tháng 10), chủ yếu tập trung vào các cuộc tấn công DDoS, nhưng cũng hỗ trợ thực thi lệnh tùy ý và truy cập shell ngược
- AIRASHI-Proxy (lần đầu tiên được phát hiện vào đầu tháng 12), là phiên bản sửa đổi của AIRASHI-DDoS với chức năng proxy

Botnet, ngoài việc liên tục điều chỉnh các phương pháp của mình để lấy thông tin chi tiết về máy chủ C2 thông qua các truy vấn DNS, còn dựa vào một giao thức mạng hoàn toàn mới liên quan đến các thuật toán HMAC-SHA256 và CHACHA20 để giao tiếp. Hơn nữa, AIRASHI-DDoS hỗ trợ 13 loại tin nhắn, trong khi AIRASHI-Proxy chỉ hỗ trợ năm loại tin nhắn.
Những phát hiện cho thấy kẻ xấu vẫn tiếp tục khai thác lỗ hổng trong các thiết bị IoT như một phương thức truy cập ban đầu và để xây dựng mạng botnet sử dụng chúng nhằm tăng thêm sức mạnh cho các cuộc tấn công DDoS mạnh mẽ.
Sự phát triển này diễn ra khi QiAnXin làm sáng tỏ một backdoor đa nền tảng có tên alphatronBot nhắm vào chính phủ và doanh nghiệp Trung Quốc để đưa các hệ thống Windows và Linux bị nhiễm vào một mạng botnet. Hoạt động từ đầu năm 2023, phần mềm độc hại đã sử dụng một ứng dụng trò chuyện ngang hàng (P2P) nguồn mở hợp pháp có tên là PeerChat để trò chuyện với các nút bị nhiễm khác.
Bản chất phi tập trung của giao thức P2P có nghĩa là kẻ tấn công có thể đưa ra lệnh thông qua bất kỳ nút nào bị xâm phạm mà không cần phải định tuyến chúng qua một máy chủ C2 duy nhất, do đó làm cho mạng botnet có khả năng chống chịu tốt hơn nhiều trước các cuộc tấn công.
"Hơn 700 mạng P2P được tích hợp vào backdoor bao gồm các thành phần thiết bị mạng bị nhiễm từ 80 quốc gia và vùng lãnh thổ", công ty cho biết . "Các nút bao gồm bộ định tuyến MikroTik, camera Hikvision, máy chủ VPS, bộ định tuyến DLink, thiết bị CPE, v.v."
Năm ngoái, XLab cũng đã trình bày chi tiết về một khuôn khổ phân phối tải trọng tinh vi và bí mật có tên mã là DarkCracks, khai thác các trang web GLPI và WordPress bị xâm phạm để hoạt động như trình tải xuống và máy chủ C2.
"Mục tiêu chính của nó là thu thập thông tin nhạy cảm từ các thiết bị bị nhiễm, duy trì quyền truy cập lâu dài và sử dụng các thiết bị bị xâm phạm, ổn định và hiệu suất cao làm các nút chuyển tiếp để điều khiển các thiết bị khác hoặc phân phối các phần mềm độc hại, từ đó che giấu hiệu quả dấu vết của kẻ tấn công", báo cáo cho biết .
"Các hệ thống bị xâm phạm được phát hiện thuộc về cơ sở hạ tầng quan trọng ở nhiều quốc gia khác nhau, bao gồm trang web trường học, hệ thống giao thông công cộng và hệ thống thăm tù."nội dung độc quyền mà chúng tôi đăng tải.