Các lỗi nghiêm trọng trong bộ chuyển mạch WGS-804HPT cho phép RCE và khai thác mạng
Các nhà nghiên cứu an ninh mạng đã tiết lộ ba lỗ hổng bảo mật trong các thiết bị chuyển mạch công nghiệp WGS-804HPT của Planet Technology có thể được kết nối để thực thi mã từ xa xác thực trước trên các thiết bị dễ bị tấn công.

"Những công tắc này được sử dụng rộng rãi trong các hệ thống tự động hóa tòa nhà và nhà ở cho nhiều ứng dụng mạng khác nhau", Tomer Goldschmidt của Claroty cho biết trong báo cáo hôm thứ Năm. "Kẻ tấn công có thể điều khiển từ xa một trong những thiết bị này có thể sử dụng chúng để khai thác thêm các thiết bị trong mạng nội bộ và thực hiện chuyển động ngang".
Công ty bảo mật công nghệ hoạt động, đã tiến hành phân tích sâu rộng về chương trình cơ sở được sử dụng trong các thiết bị chuyển mạch này bằng cách sử dụng khuôn khổ QEMU, cho biết các lỗ hổng bắt nguồn từ giao diện dispatcher.cgi được sử dụng để cung cấp dịch vụ web. Danh sách các lỗ hổng như sau -
- CVE-2024-52558 (Điểm CVSS: 5.3) - Một lỗ hổng tràn số nguyên có thể cho phép kẻ tấn công chưa xác thực gửi yêu cầu HTTP không đúng định dạng, dẫn đến sự cố
- CVE-2024-52320 (Điểm CVSS: 9,8) - Lỗ hổng tiêm lệnh hệ điều hành có thể cho phép kẻ tấn công chưa xác thực gửi lệnh thông qua yêu cầu HTTP độc hại, dẫn đến thực thi mã từ xa
- CVE-2024-48871 (Điểm CVSS: 9,8) - Lỗ hổng tràn bộ đệm dựa trên ngăn xếp có thể cho phép kẻ tấn công chưa xác thực gửi yêu cầu HTTP độc hại, dẫn đến thực thi mã từ xa
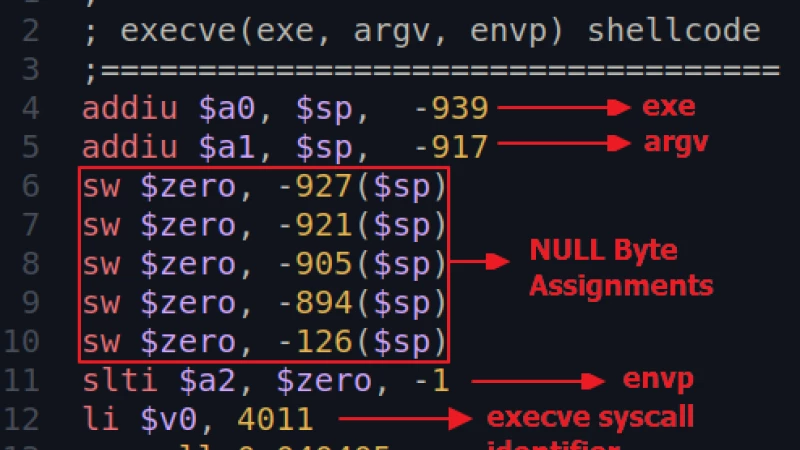
Việc khai thác thành công các lỗ hổng này có thể cho phép kẻ tấn công chiếm quyền điều khiển luồng thực thi bằng cách nhúng mã shellcode vào yêu cầu HTTP và có khả năng thực thi các lệnh của hệ điều hành.
Sau khi tiết lộ một cách có trách nhiệm, công ty Đài Loan đã tung ra bản vá cho những thiếu sót này với phiên bản 1.305b241111 phát hành vào ngày 15 tháng 11 năm 2024.