Phần mềm độc hại dựa trên Python hỗ trợ RansomHub Ransomware khai thác lỗ hổng mạng
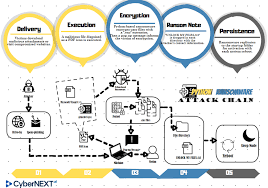
Các nhà nghiên cứu an ninh mạng đã trình bày chi tiết một cuộc tấn công liên quan đến một tác nhân đe dọa sử dụng cửa hậu dựa trên Python để duy trì quyền truy cập liên tục vào các điểm cuối bị xâm phạm và sau đó lợi dụng quyền truy cập này để triển khai phần mềm tống tiền RansomHub trên toàn bộ mạng mục tiêu.

Theo GuidePoint Security , quyền truy cập ban đầu được cho là được tạo điều kiện thuận lợi thông qua phần mềm độc hại JavaScript có tên SocGholish (hay còn gọi là FakeUpdates), được biết là phát tán thông qua các chiến dịch lừa người dùng nhẹ dạ tải xuống các bản cập nhật trình duyệt web giả mạo.
Các cuộc tấn công như vậy thường liên quan đến việc sử dụng các trang web hợp pháp nhưng bị nhiễm mà nạn nhân được chuyển hướng đến từ kết quả của công cụ tìm kiếm bằng các kỹ thuật Tối ưu hóa công cụ tìm kiếm (SEO) mũ đen. Sau khi thực hiện, SocGholish thiết lập liên lạc với máy chủ do kẻ tấn công kiểm soát để lấy các tải trọng thứ cấp.

Mới chỉ năm ngoái, các chiến dịch của SocGholish đã nhắm vào các trang web WordPress sử dụng các phiên bản lỗi thời của các plugin SEO phổ biến như Yoast ( CVE-2024-4984 , điểm CVSS: 6.4) và Rank Math PRO ( CVE-2024-3665 , điểm CVSS: 6.4) để truy cập ban đầu.
Trong sự cố do GuidePoint Security điều tra, backdoor Python được phát hiện đã bị thả khoảng 20 phút sau khi lây nhiễm ban đầu thông qua SocGholish. Sau đó, kẻ tấn công tiếp tục phân phối backdoor đến các máy khác nằm trong cùng mạng trong quá trình di chuyển ngang qua các phiên RDP.
"Về mặt chức năng, tập lệnh này là một proxy ngược kết nối đến một địa chỉ IP được mã hóa cứng. Sau khi tập lệnh vượt qua quá trình bắt tay chỉ huy và kiểm soát (C2) ban đầu, nó sẽ thiết lập một đường hầm dựa chủ yếu vào giao thức SOCKS5", nhà nghiên cứu bảo mật Andrew Nelson cho biết.
"Đường hầm này cho phép kẻ tấn công di chuyển ngang trong mạng bị xâm phạm bằng cách sử dụng hệ thống của nạn nhân làm proxy."
Phiên bản trước đó của tập lệnh Python đã được ReliaQuest ghi lại vào tháng 2 năm 2024, đã được phát hiện trong thực tế kể từ đầu tháng 12 năm 2023, trong khi đang trải qua "những thay đổi ở cấp độ bề mặt" nhằm mục đích cải thiện các phương pháp che giấu được sử dụng để tránh bị phát hiện.

GuidePoint cũng lưu ý rằng tập lệnh giải mã vừa được trau chuốt vừa được viết tốt, cho thấy tác giả phần mềm độc hại rất tỉ mỉ trong việc duy trì mã Python dễ đọc và dễ kiểm tra hoặc đang dựa vào các công cụ trí tuệ nhân tạo (AI) để hỗ trợ nhiệm vụ mã hóa.
"Ngoại trừ việc che giấu biến cục bộ, mã được chia thành các lớp riêng biệt với tên phương thức và biến có tính mô tả cao", Nelson nói thêm. "Mỗi phương thức cũng có mức độ xử lý lỗi cao và thông báo gỡ lỗi chi tiết".
Backdoor dựa trên Python không phải là tiền thân duy nhất được phát hiện trong các cuộc tấn công ransomware. Như Halcyon đã nêu bật vào đầu tháng này, một số công cụ khác được triển khai trước khi triển khai ransomware bao gồm những công cụ chịu trách nhiệm cho -
- Vô hiệu hóa các giải pháp Phát hiện và Phản hồi Điểm cuối (EDR) bằng cách sử dụng EDRSilencer và Backstab
- Đánh cắp thông tin xác thực bằng LaZagne
- Xâm phạm tài khoản email bằng cách tấn công thông tin đăng nhập bằng MailBruter
- Duy trì quyền truy cập ẩn và cung cấp thêm tải trọng bằng Sirefef và Mediyes
Các chiến dịch ransomware cũng đã được quan sát thấy nhắm vào các thùng Amazon S3 bằng cách tận dụng Mã hóa phía máy chủ của Amazon Web Services với Khóa do khách hàng cung cấp ( SSE-C ) để mã hóa dữ liệu của nạn nhân. Hoạt động này được cho là do một tác nhân đe dọa có tên là Codefinger thực hiện.
Ngoài việc ngăn chặn việc khôi phục dữ liệu mà không có khóa do chúng tạo ra, các cuộc tấn công còn sử dụng chiến thuật đòi tiền chuộc khẩn cấp trong đó các tệp được đánh dấu để xóa trong vòng bảy ngày thông qua API Quản lý vòng đời đối tượng S3 để gây sức ép buộc nạn nhân phải trả tiền.
"Tác nhân đe dọa Codefinger lạm dụng các khóa AWS được tiết lộ công khai với quyền ghi và đọc các đối tượng S3", Halcyon cho biết . "Bằng cách sử dụng các dịch vụ gốc của AWS, chúng đạt được mã hóa theo cách vừa an toàn vừa không thể khôi phục nếu không có sự hợp tác của chúng".
Sự phát triển này diễn ra trong bối cảnh SlashNext cho biết họ đã chứng kiến sự gia tăng các chiến dịch lừa đảo "nhanh như chớp" bắt chước kỹ thuật đánh bom email của nhóm ransomware Black Basta để làm ngập hộp thư đến của nạn nhân bằng hơn 1.100 tin nhắn hợp pháp liên quan đến bản tin hoặc thông báo thanh toán.
"Sau đó, khi mọi người cảm thấy quá tải, những kẻ tấn công sẽ tấn công qua các cuộc gọi điện thoại hoặc tin nhắn Microsoft Teams, đóng giả là bộ phận hỗ trợ kỹ thuật của công ty với một bản sửa lỗi đơn giản", công ty cho biết .
"Chúng nói chuyện một cách tự tin để giành được lòng tin, hướng dẫn người dùng cài đặt phần mềm truy cập từ xa như TeamViewer hoặc AnyDesk. Khi phần mềm đó đã có trên thiết bị, kẻ tấn công sẽ âm thầm xâm nhập. Từ đó, chúng có thể phát tán các chương trình có hại hoặc lẻn vào các khu vực khác của mạng, mở đường thẳng đến dữ liệu nhạy cảm."