Rootkit Linux mới PUMAKIT sử dụng các kỹ thuật tàng hình tiên tiến để tránh bị phát hiện
Các nhà nghiên cứu an ninh mạng đã phát hiện ra một rootkit Linux mới có tên là PUMAKIT có khả năng leo thang đặc quyền, ẩn tệp và thư mục, đồng thời ẩn mình khỏi các công cụ hệ thống, đồng thời tránh bị phát hiện.

"PUMAKIT là một rootkit mô-đun hạt nhân có thể tải (LKM) tinh vi sử dụng các cơ chế ẩn tiên tiến để ẩn sự hiện diện của nó và duy trì liên lạc với các máy chủ chỉ huy và điều khiển", các nhà nghiên cứu Remco Sprooten và Ruben Groenewoud của Elastic Security Lab cho biết trong một báo cáo kỹ thuật được công bố hôm thứ Năm.
Phân tích của công ty bắt nguồn từ các hiện vật được tải lên nền tảng quét phần mềm độc hại VirusTotal vào đầu tháng 9 này.
[ ](https://thehackernews.uk/zerotrust-inside-d "An ninh mạng")
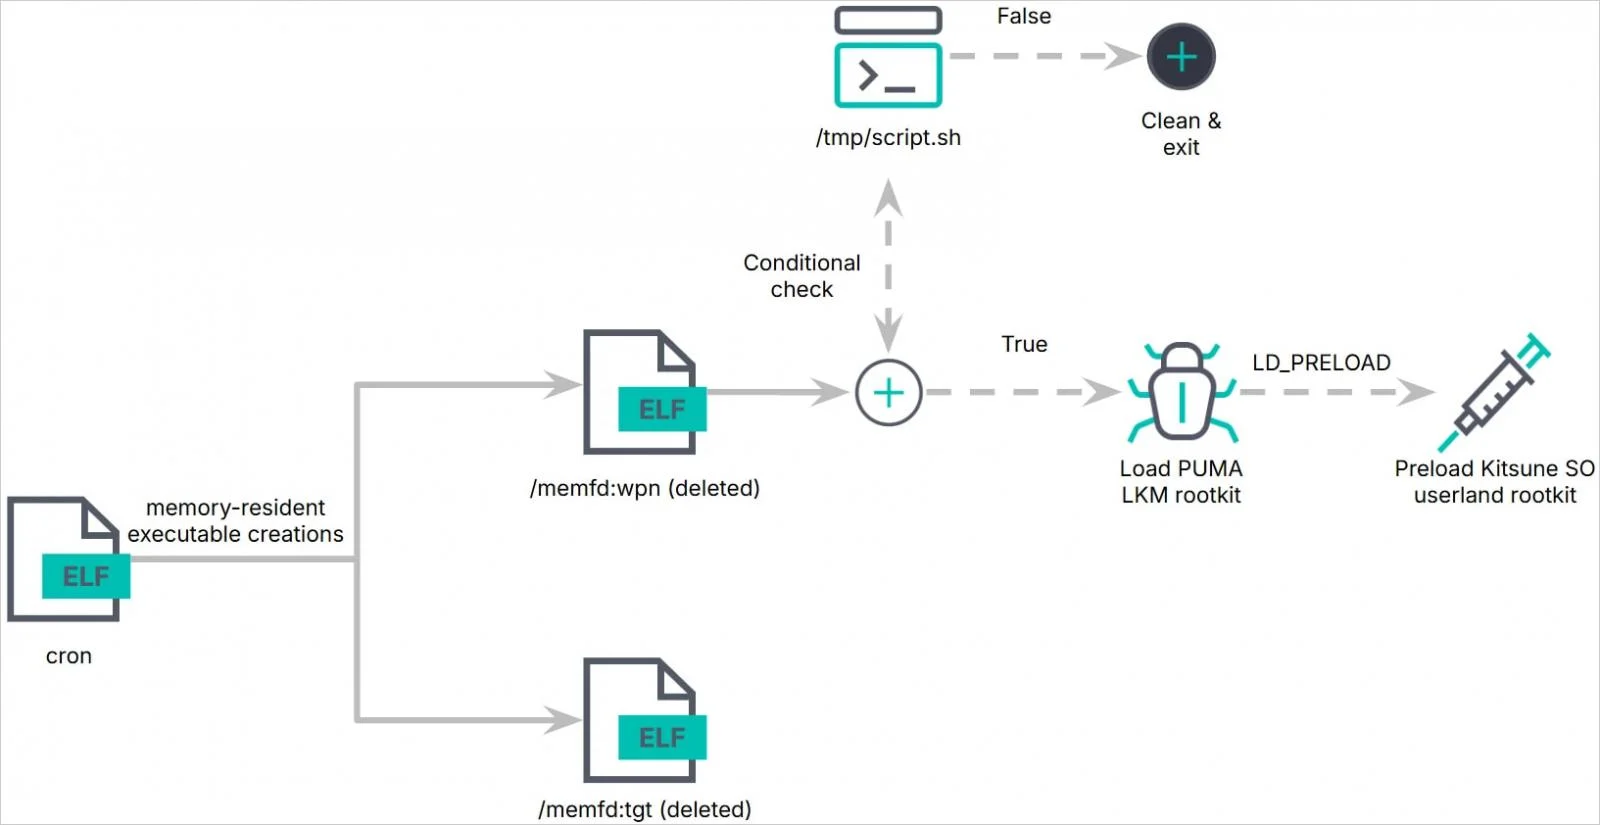
Phần bên trong của phần mềm độc hại này dựa trên kiến trúc nhiều giai đoạn bao gồm một thành phần dropper có tên là "cron", hai tệp thực thi trú ngụ trong bộ nhớ ("/memfd:tgt" và "/memfd:wpn"), một rootkit LKM ("puma.ko") và một rootkit vùng người dùng đối tượng chia sẻ (SO) có tên là Kitsune ("lib64/libs.so").
Nó cũng sử dụng trình theo dõi hàm Linux nội bộ ( ftrace ) để kết nối tới 18 lệnh gọi hệ thống khác nhau và nhiều hàm hạt nhân như "prepare\_creds" và "commit\_creds" để thay đổi hành vi của hệ thống cốt lõi và hoàn thành mục tiêu của nó.

Các nhà nghiên cứu cho biết: "Những phương pháp độc đáo được sử dụng để tương tác với PUMA, bao gồm sử dụng syscall rmdir() để tăng đặc quyền và các lệnh chuyên dụng để trích xuất thông tin cấu hình và thời gian chạy".
"Thông qua quá trình triển khai theo từng giai đoạn, rootkit LKM đảm bảo nó chỉ kích hoạt khi các điều kiện cụ thể, chẳng hạn như kiểm tra khởi động an toàn hoặc tính khả dụng của biểu tượng hạt nhân, được đáp ứng. Các điều kiện này được xác minh bằng cách quét hạt nhân Linux và tất cả các tệp cần thiết được nhúng dưới dạng nhị phân ELF trong dropper."
Tệp thực thi "/memfd:tgt" là tệp nhị phân Ubuntu Linux Cron mặc định không có bất kỳ sửa đổi nào, trong khi "/memfd:wpn" là trình tải cho rootkit với điều kiện là các điều kiện được đáp ứng. Về phần mình, rootkit LKM chứa tệp SO nhúng được sử dụng để tương tác với người mới từ không gian người dùng.

Elastic lưu ý rằng mọi giai đoạn của chuỗi lây nhiễm đều được thiết kế để ẩn sự hiện diện của phần mềm độc hại và tận dụng các tệp lưu trú trong bộ nhớ và các kiểm tra cụ thể trước khi phát tán rootkit. PUMAKIT chưa được xác định là của bất kỳ tác nhân hoặc nhóm đe dọa nào đã biết.
"PUMAKIT là một mối đe dọa phức tạp và bí mật sử dụng các kỹ thuật tiên tiến như móc nối syscall, thực thi trú trong bộ nhớ và các phương pháp leo thang đặc quyền độc đáo. Thiết kế đa kiến trúc của nó làm nổi bật sự tinh vi ngày càng tăng của phần mềm độc hại nhắm vào các hệ thống Linux", các nhà nghiên cứu kết luận.