Tin tặc tận dụng Cloudflare Tunnels, DNS Fast-Flux để ẩn phần mềm độc hại GammaDrop
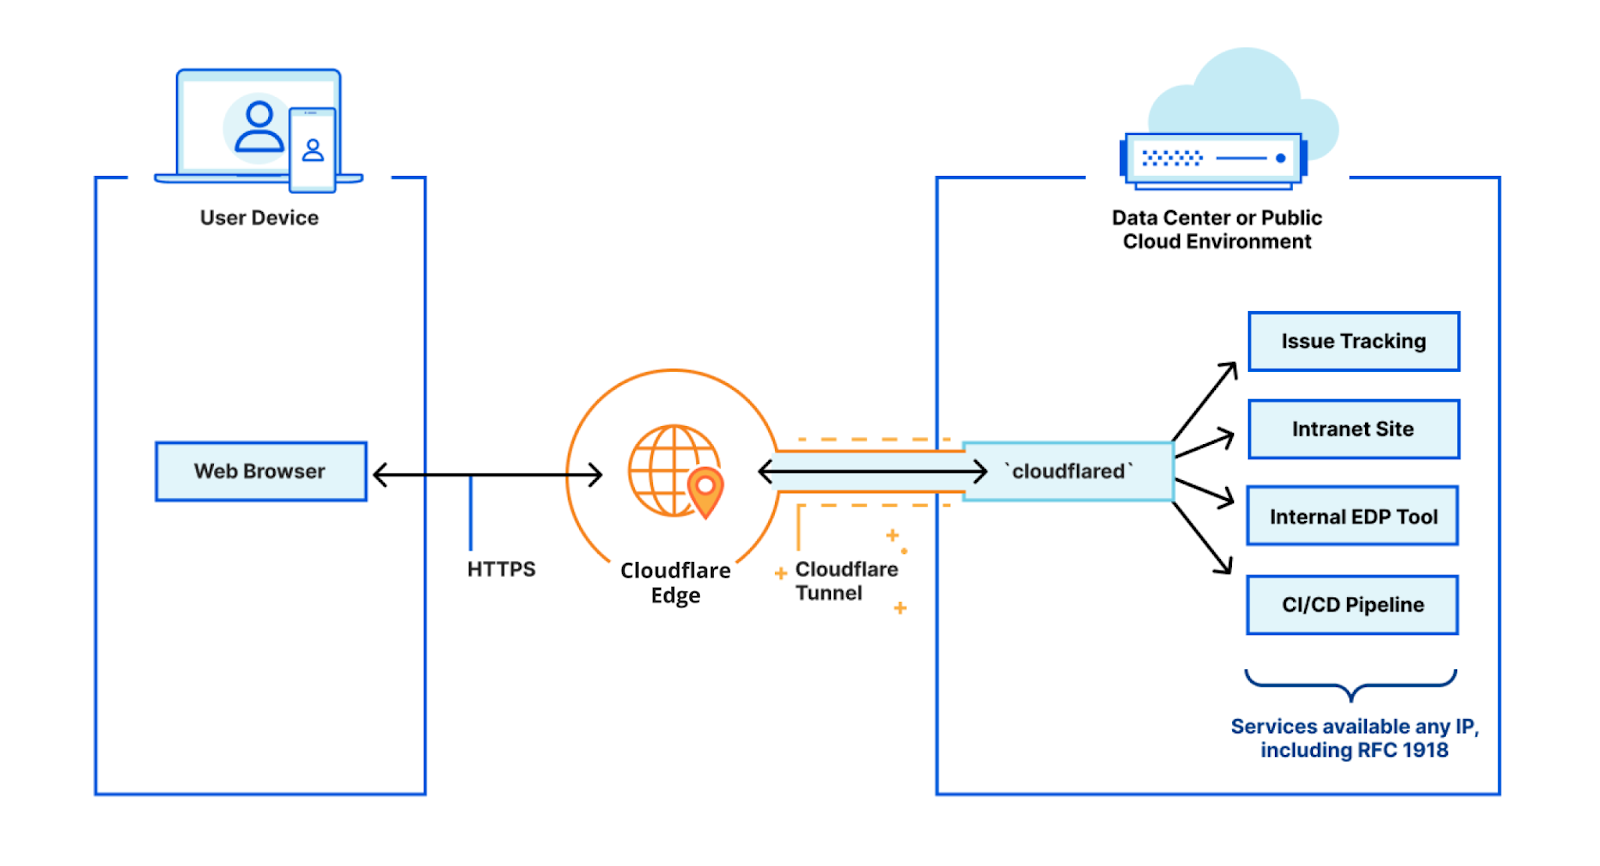
Kẻ tấn công có tên Gamaredon đã bị phát hiện lợi dụng Cloudflare Tunnels như một chiến thuật để che giấu cơ sở hạ tầng lưu trữ phần mềm độc hại có tên là GammaDrop.

Insikt Group của Recorded Future cho biết trong một phân tích mới rằng hoạt động này là một phần của chiến dịch lừa đảo trực tuyến đang diễn ra nhắm vào các thực thể của Ukraine kể từ ít nhất đầu năm 2024, được thiết kế để phát tán phần mềm độc hại Visual Basic Script.
Công ty an ninh mạng đang theo dõi tác nhân đe dọa dưới cái tên BlueAlpha, còn được gọi là Aqua Blizzard, Armageddon, Hive0051, Iron Tilden, Primitive Bear, Shuckworm, Trident Ursa, UAC-0010, UNC530 và Winterflounder. Nhóm này được cho là hoạt động từ năm 2014 và có liên kết với Cơ quan An ninh Liên bang Nga (FSB).
Insikt Group lưu ý rằng : "BlueAlpha gần đây đã bắt đầu sử dụng Cloudflare Tunnels để che giấu cơ sở hạ tầng dàn dựng được GammaDrop sử dụng , một kỹ thuật ngày càng phổ biến được các nhóm tội phạm mạng đe dọa sử dụng để triển khai phần mềm độc hại" .[](https://www.recordedfuture.com/research/bluealpha-abuses-cloudflare-tunneling-service)

"BlueAlpha tiếp tục sử dụng hệ thống tên miền (DNS) chuyển tiếp nhanh của cơ sở hạ tầng chỉ huy và kiểm soát (C2) GammaLoad để làm phức tạp việc theo dõi và phá vỡ liên lạc C2 nhằm bảo vệ quyền truy cập vào các hệ thống bị xâm phạm."
Việc kẻ tấn công sử dụng Cloudflare Tunnel đã được công ty an ninh mạng ESET của Slovakia ghi nhận vào tháng 9 năm 2024, như một phần của các cuộc tấn công nhắm vào Ukraine và một số quốc gia NATO, cụ thể là Bulgaria, Latvia, Lithuania và Ba Lan.
Báo cáo cũng mô tả hành vi của kẻ tấn công là liều lĩnh và không đặc biệt chú trọng vào việc ẩn núp, mặc dù chúng cố gắng "tránh bị các sản phẩm bảo mật chặn và cố gắng hết sức để duy trì quyền truy cập vào các hệ thống bị xâm phạm".
"Gamaredon cố gắng bảo vệ quyền truy cập của mình bằng cách triển khai nhiều trình tải xuống hoặc cửa hậu đơn giản cùng lúc", ESET nói thêm. "Sự thiếu tinh vi của các công cụ Gamaredon được bù đắp bằng các bản cập nhật thường xuyên và sử dụng phương pháp che giấu thay đổi thường xuyên".

Các công cụ này chủ yếu được thiết kế để đánh cắp dữ liệu có giá trị từ các ứng dụng web chạy bên trong trình duyệt internet, ứng dụng email và ứng dụng nhắn tin tức thời như Signal và Telegram, cũng như tải xuống các phần mềm độc hại bổ sung và phát tán phần mềm độc hại qua ổ USB được kết nối.
- PteroPSLoad, PteroX, PteroSand, PteroDash, PteroRisk và PteroPowder - Tải xuống các tải trọng
- PteroCDrop - Thả tải trọng Visual Basic Script
- PteroClone - Cung cấp tải trọng bằng tiện ích rclone
- PteroLNK - Vũ khí hóa ổ đĩa USB được kết nối
- PteroDig - Vũ khí hóa các tệp LNK trong thư mục Desktop để duy trì tính bền bỉ
- PteroSocks - Cung cấp chức năng proxy SOCKS một phần
- PteroPShell, ReVBShell - Hoạt động như một shell từ xa
- PteroPSDoor, PteroVDoor - Trích xuất các tệp cụ thể từ hệ thống tệp
- PteroScreen - Chụp và trích xuất ảnh chụp màn hình
- PteroSteal - Trích xuất thông tin đăng nhập được lưu trữ bởi trình duyệt web
- PteroCookie - Trích xuất cookie được lưu trữ bởi trình duyệt web
- PteroSig - Trích xuất dữ liệu được lưu trữ bởi ứng dụng Signal
- PteroGram - Trích xuất dữ liệu được lưu trữ bởi ứng dụng Telegram
- PteroBleed - Trích xuất dữ liệu được lưu trữ bởi các phiên bản web của Telegram và WhatsApp từ Google Chrome, Microsoft Edge và Opera
- PteroScout - Thông tin hệ thống Exfiltrate
Nhóm tấn công mới nhất được Recorded Future nêu bật bao gồm việc gửi email lừa đảo có tệp đính kèm HTML, sử dụng một kỹ thuật gọi là buôn lậu HTML để kích hoạt quá trình lây nhiễm thông qua mã JavaScript nhúng.

Khi mở tệp đính kèm HTML, sẽ thả một tệp nén 7-Zip ("56-27-11875.rar") có chứa tệp LNK độc hại, sử dụng mshta.exe để phân phối GammaDrop, một trình thả HTA chịu trách nhiệm ghi vào đĩa một trình tải tùy chỉnh có tên GammaLoad, sau đó thiết lập liên lạc với máy chủ C2 để tải thêm phần mềm độc hại.
Hiện vật GammaDrop được lấy từ máy chủ trung gian nằm sau Cloudflare Tunnel được lưu trữ trên miền amsterdam-sheet-veteran-aka.trycloudflare\[.\]com.
Về phần mình, GammaLoad sử dụng các nhà cung cấp DNS-over-HTTPS ( DoH ) như Google và Cloudflare để giải quyết cơ sở hạ tầng C2 khi DNS truyền thống bị lỗi. Nó cũng sử dụng kỹ thuật DNS fast-flux để lấy địa chỉ C2 nếu lần thử đầu tiên giao tiếp với máy chủ không thành công.
Recorded Future cho biết: "BlueAlpha có khả năng sẽ tiếp tục cải tiến các kỹ thuật trốn tránh bằng cách tận dụng các dịch vụ hợp pháp được sử dụng rộng rãi như Cloudflare, làm phức tạp thêm việc phát hiện đối với các hệ thống bảo mật truyền thống".
"Việc liên tục cải tiến việc chuyển lậu HTML và duy trì dựa trên DNS có thể sẽ đặt ra những thách thức mới, đặc biệt là đối với các tổ chức có khả năng phát hiện mối đe dọa hạn chế."